back-end path

مسیر بک‌اند

APIهایی که دوام می‌آورند؛ از Node.js و الگوهای طراحی تا مدل‌سازی پایگاه‌داده و احراز هویت. اینجا یاد می‌گیری سمت سرور را مثل یک محصول نگه‌داری‌پذیر بسازی.

۳۰ ساعت آموزش ۴ مقاله ۶ ویدیوی آپارات ۳ قالب آماده
learning roadmap

نقشهٔ راه این مسیر

به‌ترتیب شماره‌ها جلو برو؛ هر قدم به منبعِ همین مسیر وصل است. بعد از هر قدم، تسک هفتگی پنل را انجام بده.

  1. ۱

    Node.js و HTTP؛ سمت سرور را بشناس

    درخواست/پاسخ، متدها، کدهای وضعیت و اولین سرور ساده. هدف: بفهمی مرورگر و سرور چگونه حرف می‌زنند.

  2. ۳

    یک REST API تمیز طراحی کن

    منابع اسم باشند و فعل‌ها HTTP؛ قرارداد را قبل از کد بنویس تا شش ماه بعد هم خوانا بماند.

  3. ۴

    پایگاه‌داده و ایندکس

    جدول، کوئری و ایندکس؛ اول اندازه بگیر، بعد بهینه کن. هدف: داده‌ات سریع و درست بماند.

  4. ۵

    احراز هویت با JWT

    توکن، انقضا و بررسی امضا؛ سه اشتباه رایج را یاد بگیر تا امنیت را سوراخ نکنی.

  5. ۶

    کد آمادهٔ سرور را اجرا و تحلیل کن

    router با اعتبارسنجی و اتصال امن PDO؛ خروجی مورد انتظار سرور را قدم‌به‌قدم ببین.

  6. ۷

    پروژهٔ پایانی: API کامل با احراز هویت

    یک API تسک با دیتابیس و ورود بساز و در پنل به‌عنوان تسک هفتگی تحویل بده.

ready-made code

کدهای آماده و پرکاربرد

هر قالب پیش‌نمایش دارد و صفحهٔ اجرای مستقل خودش را؛ کد قابل اجرا، همان‌جا تست می‌شود.

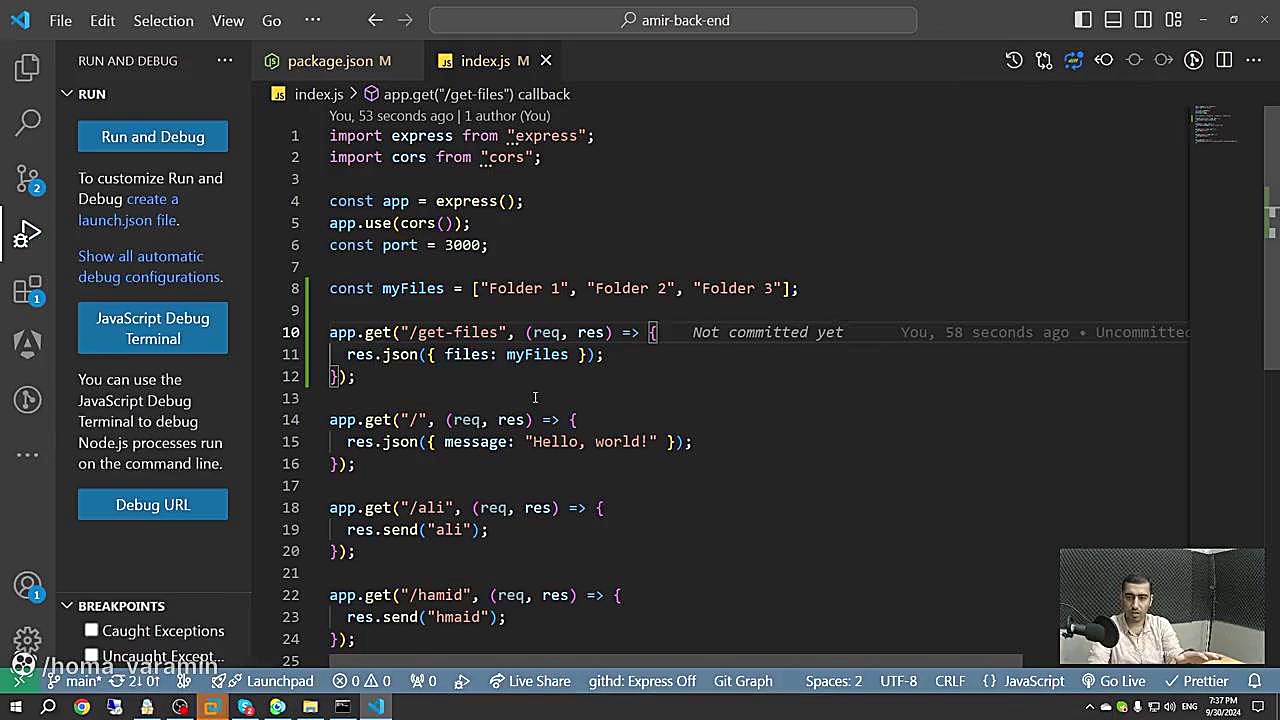
express-route.js⌘
01const express = require("express");
02const router = express.Router();
03 
04// منبع in-memory برای نمونه؛ در پروژهٔ واقعی جای آن دیتابیس است
05const tasks = new Map();
06let nextId = 1;
07 

مسیر Express با اعتبارسنجی ورودی

یک router تمیز برای منابع تسک: اعتبارسنجی بدنه، کدهای وضعیت درست و middleware خطای مرکزی.

js اجرای سمت سرور
باز کردن و اجرا کد + خروجی سرور
pdo-connect.php⌘
01<?php
02declare(strict_types=1);
03 
04$dsn = sprintf(
05 'mysql:host=%s;dbname=%s;charset=utf8mb4',
06 getenv('DB_HOST') ?: 'localhost',
07 getenv('DB_NAME') ?: 'bytea'

اتصال امن PHP به MySQL با PDO

اتصال PDO با حالت خطای exception، کوئری آماده (prepared) و پارامترهای bind شده؛ خداحافظی با تزریق SQL.

php اجرای سمت سرور
باز کردن و اجرا کد + خروجی سرور